I-Net und Verbindungs Probleme & Erreichbarkeit des Forums

Status
Für weitere Antworten geschlossen.
Warum sind dann nicht alle User davon betroffen?
Weil die Konfigurationen fast unendlich verschieden sind. Unterschiedliche Betriebssysteme und Versionen derer, unterschiedliche Browser und ggf. mit oder ohne AddOns/Plugins mit Filterfunktionen, unterschiedliche Netzanbieter, div. Router und deren Systemversionen usw..

Daher hilft beim einen ein Neustart, beim anderen die Cookies zu löschen, beim nächsten nichts, usw.

Zur Lösung kommt man aus meiner Sicht nur, wenn man zumin. bei den Sachen anfängt, wo es sowieso nicht verkehrt ist, diese zu bereinigen. Daher mein Tipp, die Verschlüsselungskonfiguration zu aktualisieren und ggf. mal komplett zu überprüfen.
 
Was ich nicht verstehe:
Ich war wohl einer der Ersten mit Problemen und habe das Kund getan.
Erst nachdem ich über Proton VPN ins Forum ging, klappte das.
Seit einer Woche habe ich keinerlei Störungen mehr.
Egal über welchen Kanal ich ins Forum will. 5G, WLan, VPN - es funktioniert.
Ich habe am Telekom Router für WLan nichts verstellt.
Für mich ist das Ganze nicht nachvollziehbar.
Das Internet ist blöderweise komplizierter als man denkt und wird auch noch zunehmend komplexer um es sicherheitstechnisch möglichst wasserfest zu machen.
Jede Station die eine Datenpaket auf dem Weg absolviert, jede Verschlüsseling, jede Authentifizierung kann eine Problem verursachen. Und es sind jede Menge Stationen.
Dazu kommt, dass man viele Altlasten hat, z.B. zwei verschiedene parallel laufenden Datenkanäle (iP V4, iP V6), parallel laufenden Verschlüsselungs und Authentifizierungsmethoden.
Ein Funktion die mal geht und mal nicht, also nach dem Blinkerprinzip kommt gerne daher, dasss der eine Weg begehbar ist, der alternative aber nicht. Und wann welcher Weg gegangen wird, hängt von Faktoren ab, die einem zufällig vorkommen können.

Beispiel: Am Anfang des Surfens auf einer internetseite steht die Namensauflösung. Aus der Anfrage www.gs-forum.com wird zunächst eine Anfrage an die Namensserver (DNS) unter welcher Adresse, dieser Name zu erreichen ist. Die Antwort lautet dann z.B. 188.114.96.3. Woher diese Antwort kommt, ist sowohl anhängig von Deiner DNS-Konfiguration auf dem PC, oder Ddeinem Samrtphone, als auch auf Deinem Router, als auf dem DNS-Proxy Deines Providers und danach auf dem DNS-Server den Dein Provider selber anfragt. Da gilt stellenweise das Windhundprinzip, wer zuerst eine Antwort liefert gewinnt. Das kann dann abends zur Zeit wenn alle zu Hause sind, anders laufen, als vormittags. Oder es werden alternative Wege wegen timeouts beschritten, das ist dann lastabhängig und kann mal so und mal anders ausgehen.

Das ist aber nur ein Beispiel, dann kommt noch iP v4, oder iP v6, die Verschlüsselungsart, die Zertifikatsüberprüfungsmethoden und ähnliches mehr dazu.
Normalerweise nimmt einem der Dienstleister, der die Seite hostet viele Entscheidungen ab. Das kann dann, muss aber nicht immer passen.
Und dann wird ist der Punkt die Nadel im Heuhaufen zu finden, viel Arbeit.

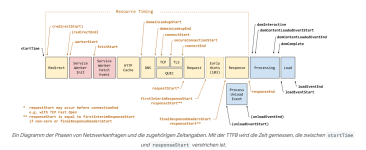
Nur mal um eine Idee von den nötigen Schritten zu bekommen, bevor die erste Reaktion einer Website erscheint passiert dieses:

ttfb.png
 
Auffällig ist, dass das COM-Forum über 4 Server-IP-Adressen läuft. Für mich aber nur auffällig, da ich keine Ahnung habe, ob das gut oder schlecht ist.

Das kann sogar sehr gut sein und evtl. für ein vorgelagertes Loadbalancing sprechen. Mal sehen was das Moderatorenteam in Erfahrung bringen kann.
 
Das Internet ist blöderweise komplizierter als man denkt und wird auch noch zunehmend komplexer um es sicherheitstechnisch möglichst wasserfest zu machen.
Jede Station die eine Datenpaket auf dem Weg absolviert, jede Verschlüsseling, jede Authentifizierung kann eine Problem verursachen. Und es sind jede Menge Stationen.
Dazu kommt, dass man viele Altlasten hat, z.B. zwei verschiedene parallel laufenden Datenkanäle (iP V4, iP V6), parallel laufenden Verschlüsselungs und Authentifizierungsmethoden.
Ein Funktion die mal geht und mal nicht, also nach dem Blinkerprinzip kommt gerne daher, dasss der eine Weg begehbar ist, der alternative aber nicht. Und wann welcher Weg gegangen wird, hängt von Faktoren ab, die einem zufällig vorkommen können.

Beispiel: Am Anfang des Surfens auf einer internetseite steht die Namensauflösung. Aus der Anfrage www.gs-forum.com wird zunächst eine Anfrage an die Namensserver (DNS) unter welcher Adresse, dieser Name zu erreichen ist. Die Antwort lautet dann z.B. 188.114.96.3. Woher diese Antwort kommt, ist sowohl anhängig von Deiner DNS-Konfiguration auf dem PC, oder Ddeinem Samrtphone, als auch auf Deinem Router, als auf dem DNS-Proxy Deines Providers und danach auf dem DNS-Server den Dein Provider selber anfragt. Da gilt stellenweise das Windhundprinzip, wer zuerst eine Antwort liefert gewinnt. Das kann dann abends zur Zeit wenn alle zu Hause sind, anders laufen, als vormittags. Oder es werden alternative Wege wegen timeouts beschritten, das ist dann lastabhängig und kann mal so und mal anders ausgehen.

Das ist aber nur ein Beispiel, dann kommt noch iP v4, oder iP v6, die Verschlüsselungsart, die Zertifikatsüberprüfungsmethoden und ähnliches mehr dazu.
Normalerweise nimmt einem der Dienstleister, der die Seite hostet viele Entscheidungen ab. Das kann dann, muss aber nicht immer passen.
Und dann wird ist der Punkt die Nadel im Heuhaufen zu finden, viel Arbeit.

Nur mal um eine Idee von den nötigen Schritten zu bekommen, bevor die erste Reaktion einer Website erscheint passiert dieses:

Anhang anzeigen 16956
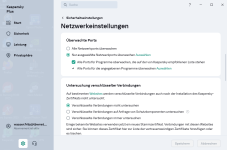
Geh ich recht in der Annahme das die Einstellungengen auf untenstehendem Printscreen einen Einfluss haben können....

Screenshot 2025-11-11 105007.png
 
Geh ich recht in der Annahme das die Einstellungengen auf untenstehendem Printscreen einen Einfluss haben können....

Anhang anzeigen 16969
Ich bin da auch nicht der crack. Dewegen nbur meine Einschätzung dazu:
Kaspersky hat soweit ich weiss noch immer den Ruf besonders gründlich zu sein. Das kann dann auch schon mal einen Fehlalarm geben. Das ist der Preis für grosse Vorsicht.
In Deinem Bild dürften die Einstellungen für die stateful inspection firewall sein, da guckt sich Kaspersky jedes Paket, was über die ausgewählten Ports und Programme in das Netzwerk übertragen wird erstmal an. Das kostet etwas Zeit. Ob das eventuell Probleme macht, müsstest Du mal testen, indem Du das vorübergend abschaltest.
Ich schätze aber eher nicht, weil die Option verschlüsselte Verbindungen untersuchen aus ist. Alles was mit www anfängts it idR hhtps und damit verschlüsselt. Sonst moppert der Browser die Verbindung wäre nicht sicher und willst Du wirklich...
Abgesehen davon bist Du ja nicht allein. Das Muster lässt sich nur noch nicht erkennen.
Bei mir ist das Forum ja im worst case sporadisch nur etwas langsam und per reload (F5) erscheinen alle Inhalt. Meien Konfig ist 08/15: Telekom, Fritzbox, Win11 Laptop, iPhone, Win 11 PC. Die Privat IT läuft absolut auf Standardkonfiguration bis auf das IP-Subnetz.

Die Quizfrage ist grade wirklich in welcher Kombination Fehler auftreten und in welcher nicht.
 
Ja in dieser Konstellation ( Verschlüsselte Verbindungen nicht untersuchen) läuft es sehr schnell und stabil.

Aber irgendwie trau ich mich nicht, wieder auf (Verschlüsselte Verbindungen untersuchen) zurück zu stellen.

Ergänzung: 11:26

@Willem66 ....Ich hab es getan...todesmutig....Und es läuft immer noch schnell und stabil.
zicon_rambo.gif
 
Zuletzt bearbeitet:
Solltet ihr das alles nicht haben, empfehle ich ein Angebot eures Providers einzuholen, derartige Services gehören heute zum Standardumfang webbasierter Anwendungen. Gerade Hoster die Cloudservices anbieten, können hier wirklich weiterhelfen.
Wir arbeiten mit dem größten österreichischen Provider zusammen, der wiederum Teil eines anerkannten Global Players ist. Unser Provider hostet hunderte vom Webseiten. Das sind keine pizzabackenden Friseure, die da in der Technik sitzen, die wissen was sie tun und zu tun haben damit das Hosting läuft.
Mittlererweile haben wir weiterhin ein CDN vorgeschaltet. Auch das ist ein Global Player, kein 1Mann Möchtegern.
Die von dir angesprochenen Services setzte ich bei Anbietern dieser Größenordnung voraus.
Weiteren, dass beide noch die seit 2020 veralteten und als unsicher geltende TLS 1.1 und TLS 1.0 unterstützen. Eigentlich haben die aktuellen Browser die alten Versionen schon alle deaktiviert oder raus geschmissen. Ob es trotzdem zu Fehlern beim Handshake kommen kann, und damit zu verzögerten Verbindungen, kann ich nicht sagen. Ich würde sie auf dem Server trotzdem deaktivieren, allein schon aus Sicherheitsgründen.
Ja, TLS 1.1 ist veraltet. Das da noch unterstützt wird, liegt daran dass von den Providern auch noch ur-alt Betriebssysteme wie Win XP /7 bedient werden, neben alten MobilGeräte Betriebssystemen.
Das heisst aber nicht, dass deine/meine Verbindung zu einer Webseite mit den alten Protokollen kommuniziert. Die Kommunikation wird zwischen Server und Endgerät individuell ausgehandelt und die jeweils höchstmögliche Version wird dann verwendet.
Hier was abzuschalten liegt nicht in unseren Möglichkeiten das ist Provider Sache.

Davon abgesehen: ich würde mich lieber um die Lösung der Krux kümmern, als hier lange Posts zu schreiben.
Mir liegt eine Lösung sehr am Herzen, ich will top laufende Systeme. Auch wenn die Issues < 0,5% unserer User betreffen. Selbstbda ist zu viel.
gruss Ralph
 
Aber irgendwie trau ich mich nicht, wieder auf (Verschlüsselte Verbindungen untersuchen) zurück zu stellen.
Dann lass es so, wie es ist.
Das wär mein Weg.
Übrigens: ich hab keine V-Scanner auf meinen Endgeräten laufen, und das seit Jahren. Die waren mir immer zu Ressourcen hungrig.
Auf meinem Mail-Server den ich hier zuhaus betreibe, da läuft einer unter Linux. Der checkt ein und ausgehende Mails, zum Schutz anderer, nicht für mich.
gruss Ralph
 
Wir arbeiten mit dem größten österreichischen Provider zusammen, der wiederum Teil eines anerkannten Global Players ist. Unser Provider hostet hunderte vom Webseiten. Das sind keine pizzabackenden Friseure, die da in der Technik sitzen, die wissen was sie tun und zu tun haben damit das Hosting läuft.
Mittlererweile haben wir weiterhin ein CDN vorgeschaltet. Auch das ist ein Global Player, kein 1Mann Möchtegern.

Warum so angefressen? Ich habe euch nichts anderes unterstellt.

Die von dir angesprochenen Services setzte ich bei Anbietern dieser Größenordnung voraus.

Da sind wir wieder beim Thema. Du weißt es also nicht und im IT-Umfeld Annahmen vorauszusetzen ist - je nach Businessmodell - sehr gefährlich. Es sind schon Firmen pleite gegangen, deren IT attackiert wurde. Klar, es juckt niemanden, wenn ein Forum vor die Hunde geht, siehe .eu

Von der anfänglichen Euphorie, die ich auch im Moderatorenteam gespürt habe, scheint wohl nicht mehr viel übrig zu bleiben. Ist bei mir aber auch so!
 
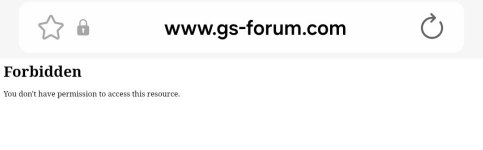
Hier in der Firma (Schweiz), habe ich auch immer wieder den 403 Forbidden Fehler, bzw...

1762859495333.png
Liegt wohl daran dass er den Server dann nicht mehr findet.
 
Hatte ich eben auch. Meine in dem Moment verfaßte Antwort wurde teilweise veröffentlicht. Bei einem erneuten Anmelden konnte ich den Beitrag nicht editieren.
Ich mußte auf "Antworten" klicken, dann konnte ich meinen Beitrag editieren...

Edit: Browser-Konsole Ausgabe:
Code:
12:18:35.059 NotFoundError: No such JSProcessActor 'BrowserToolboxDevToolsProcess'
12:18:43.502 Missing resource in locale de: devtools/client/toolbox.ftl
12:19:07.242 NotFoundError: No such JSProcessActor 'BrowserToolboxDevToolsProcess'
12:19:34.661
NS_ERROR_NOT_AVAILABLE:
12:19:34.661
NS_ERROR_NOT_AVAILABLE:
12:19:37.991
NS_ERROR_NOT_AVAILABLE:
12:19:37.991
NS_ERROR_NOT_AVAILABLE:
12:20:20.407 Missing resource in locale de: devtools/client/toolbox.ftl
 
Hier in der Firma (Schweiz), habe ich auch immer wieder den 403 Forbidden Fehler, bzw...

Anhang anzeigen 16982
Liegt wohl daran dass er den Server dann nicht mehr findet.

hatte ich auch vor wenigen Augenblicken mitten im Schreiben. Gefolgt von
1762860527048.jpeg
Habe dann auf dem Handy weitergeschrieben.
Hatte auch den Totalausfall am Samstag vor ääääh 2 Wochen??? Keine Fritzbox sondern Vodafone Gedöns. War ganztägig. Auch Handy (Aldi Talk) ging da niGS.
 
Auffällig ist, dass das COM-Forum über 4 Server-IP-Adressen läuft. Für mich aber nur auffällig, da ich keine Ahnung habe, ob das gut oder schlecht ist
Gut. Das bedeutet Redundanz. Insbesondere bei Cloud-Anbietern mit regional verteilten Servern ist das so, für eine Lastverteilung, optimiertes Routing und Ausfallsicherheit, wobei die Verteilung eines Servers auf mehrere Standorte wegen der notwendigen Echtzeit-Synchronisierung eine eigene Herausforderung ist. Auf der anderen Seite bedeutet das erhöhte Komplexität ... und damit neue Fehlermöglichkeiten.
Hier in der Firma (Schweiz), habe ich auch immer wieder den 403 Forbidden Fehler
Diesen Fehler hat man ja auch, wenn das Geoblocking greift. Wenn das permanent ist, könnte es sein, dass das Firmennetz einer US-Firma bei der Mutter in USA beheimatet ist und Verkehr ins öffentliche Netz dort ins Netz kommt. Kenne ich von meinem früheren Arbeitsplatz in Berlin, wo ich auf werbefinanzierten Webseiten Werbung für Firmen im Ruhrgebiet bekommen habe.
 
OffTopic
Sind sachliche Aussagen „angefressen“ ?
Keine Spielchen, bitte. Darauf lasse ich mich nicht ein.

So kam es bei mir an. Ich stelle eine sachbezogene Frage und Du textet mich mit Marketing-Blabla eures Providers voll.

Auch wenn unser Name zumindest phonetisch gleich klingt, scheinen das aber die einzigen Gemeinsamkeiten zu sein. :sneaky:
 
Gut. Das bedeutet Redundanz. Insbesondere bei Cloud-Anbietern mit regional verteilten Servern ist das so, für eine Lastverteilung, optimiertes Routing und Ausfallsicherheit, wobei die Verteilung eines Servers auf mehrere Standorte wegen der notwendigen Echtzeit-Synchronisierung eine eigene Herausforderung ist.

Vermutlich wird es hier nicht um Global Loadbalancing (GLB) gehen, sondern um das Hosten einer Applikation an einem Standort. Mehrere IP-Adressen bedeuten in diesem Fall, dass die Requests auf dem lokalen Balancer verteilt werden und dann natürlich von diesem zum Server in eine einzige interne IP-Adresse umgesetzt werden.

Da muss auch nichts synchronisiert werden, denn die (in diesem Fall) 4-IP-Adressen des Forums werden ja nicht während aktiver Sessions gewechselt, sondern auf die Anzahl einkommender Request gleichmäßig verteilt.

Somit gibt es eigenständige und unabhängige IP-Verbindungen zwischen User und Balancer, sowie zwischen dem Balancer und dem Forumsserver. Die Verbindungssession wird also ab TCP aufwärts etabliert, man spricht auch von einer Full-Proxy Architektur.
 
Zum Tonfall: Ich denke wir sollten hier nix auf die Goldwaage legen. Problem suchen ist nicht immer lustig, da kann man auch mal was in den falschen Hals kriegen.
Für mich ist Klartext hier fein.

Alles was von mir hier so kommt, ist mein bestmöglichstest brainstorming, aber auch nicht mehr. Ich erwarte auch keine Stellungnahme von @<Ralph>
Das soll ja keine battle sein, sondern ne Sammlung von Beobachtungen. Vielleicht kann man darüber was einkreisen, vielleicht aber auch nicht.

4 Ips sind nichts ungewöhliches, hatte mich vorhin mal durch ein paar sites geklickert.
 
@Willem66 ....Dein Beitrag hat für mein Daführhalten den Nagel auf den Kopf getroffen.....mrburns.gif
 
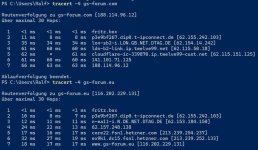
Da die Performance einfach nicht besser wird, habe ich nochmal getestet und mit dem Tool TRACERT (Traceroute) die Wege von mir zu den beiden GS-Foren .com und .eu getestet.

Das .eu unterstützt kein IPv6, deshalb habe ich die Verwendung von IPv4 bei beiden Foren erzwungen. Ein Einzeltest mit IPv6 zum .com Forum bringt jedoch auch keine Verbesserungen.

Was fällt auf? Die Signallaufzeit zum .com Forum ist ca. 3,4 mal länger als zum .eu Forum. Das hat mit dem Routing der beteiligten Internetprovider zu tun, was auch als Peering bezeichnet wird. Der Weg meines Providers (Telekom) zum .com Forum läuft über twelve99.net und cloudflare, hier treten die großen Latenzen (ca. 60 ms pro Hop) auf.

Das .eu Forum wird von hetzner.com in D gehostet und der Weg dorthin ist um den genannten Faktor von 3,4 schneller.

Diese Ergebnisse können von den bei euch lokal verwendeten Providern abweichen, auf das Peering haben weder die User noch die Forenbetreiber einen Einfluss.

Wer ebenfalls Probleme hat, kann ja bitte mal seinen Provider hier benennen, ob z.B. tendenziell das Peering der Telekom damit zusammenhängt.
 

Anhänge

  • Screenshot 2025-11-11 191213.jpg
    Screenshot 2025-11-11 191213.jpg
    126,1 KB · Aufrufe: 22
Telekom:

PS C:\> tracert -4 gs-forum.com

Routenverfolgung zu gs-forum.com [172.67.160.190]
über maximal 30 Hops:

1 2 ms 1 ms 1 ms fritzbox.********* [1***.***.***.***]
2 10 ms 7 ms 8 ms p3e9bf16b.dip0.t-ipconnect.de [***.***.***.***]
3 33 ms 30 ms 30 ms lon-sb2-i.LON.GB.NET.DTAG.DE [62.154.14.246]
4 66 ms 64 ms 64 ms ldn-b2-link.ip.twelve99.net [62.115.50.18]
5 64 ms 73 ms 63 ms cloudflare-ic-339870.ip.twelve99-cust.net [62.115.151.125]
6 65 ms 63 ms 64 ms 141.101.71.5
7 62 ms 60 ms 62 ms 172.67.160.190

Ablaufverfolgung beendet.


PS C:\> tracert -4 gs-forum.eu

Routenverfolgung zu gs-forum.eu [116.202.229.131]
über maximal 30 Hops:

1 1 ms 1 ms 2 ms fritzbox.********* [1***.***.***.***]
2 66 ms 54 ms 7 ms p3e9bf16b.dip0.t-ipconnect.de [***.***.***.***]
3 16 ms 16 ms 15 ms f-ed13-i.F.DE.NET.DTAG.DE [217.5.118.230]
4 16 ms 15 ms 16 ms 62.157.251.167
5 22 ms 21 ms 21 ms core21.fsn1.hetzner.com [213.239.224.105]
6 24 ms 23 ms 24 ms ex9k1.dc15.fsn1.hetzner.com [213.239.252.114]
7 22 ms 20 ms 20 ms www.gs-forum.eu [116.202.229.131]
 
als unsicher geltende TLS 1.1 und TLS 1.0 unterstützen
Wie sicher muss es denn sein .... für ein Forum, in dem keine Geheimnisse ausgetauscht werden, ist ja keine Bank, nichtmal shoppen kann man hier. Ich würde da die Kirche im Dorf lassen.

Das .eu Forum wird von hetzner.com in D gehostet und der Weg dorthin ist um den genannten Faktor von 3,4 schneller.
Den Unterschied habe ich auch, mit 65 : 25 aber weniger extrem, via Telekom-Anschluss in Berlin.

Da die Performance einfach nicht besser wird
Ist die Performance denn schlecht ?
Die Signallaufzeiten sind ja nur ein Bausteinchen. Wesentlicher dürfte sein, wie lange der Server benötigt, um die Webseite für den Benutzer zu erzeugen.
Wie schlecht ist die Performance denn ?
Trotz der längeren Signallaufzeit habe ich nicht den Eindruck, dass das Forum lahmt.

Das ist ja ein bisher ungeklärtes Phänomen, einige User (wie ich) beschweren sich, bei anderen läuft es normal gut. Über Serverperformance haben wir ja schon diskutiert (Stichwort Loadbalancing), hier gibt es bisher noch keine technischen Einzelheiten, nur Annahmen. Aber egal wie, die unterschiedliche "User-Experience" bleibt ja dennoch bestehen.

Deshalb habe ich den Test mit den Signallaufzeiten gemacht, es gibt bestimmt nicht nur die eine Ursache, sondern es wird ein Patchwork sein, deren negative Einflüsse bei einigen zusammen kommen, bei anderen gar nicht oder nur vereinzelt.
 
Status
Für weitere Antworten geschlossen.
Zurück
Oben Unten